
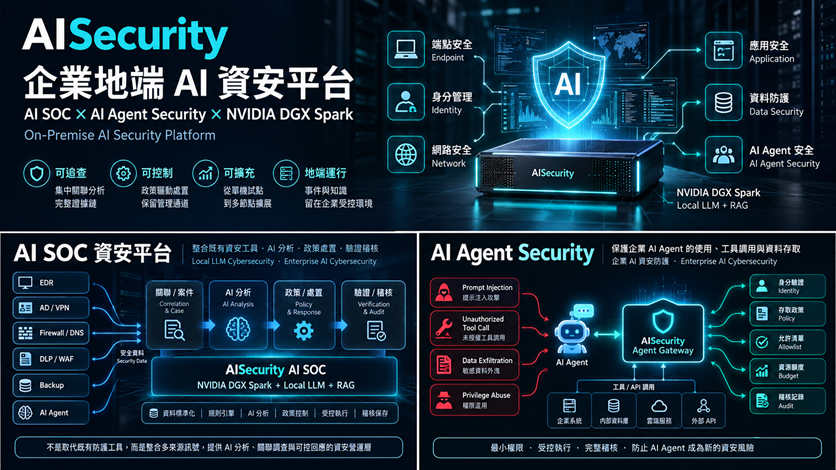

AISecurity 企業地端 AI 資安平台
AI SOC × AI Agent Security × 本地 LLM × NVIDIA DGX Spark
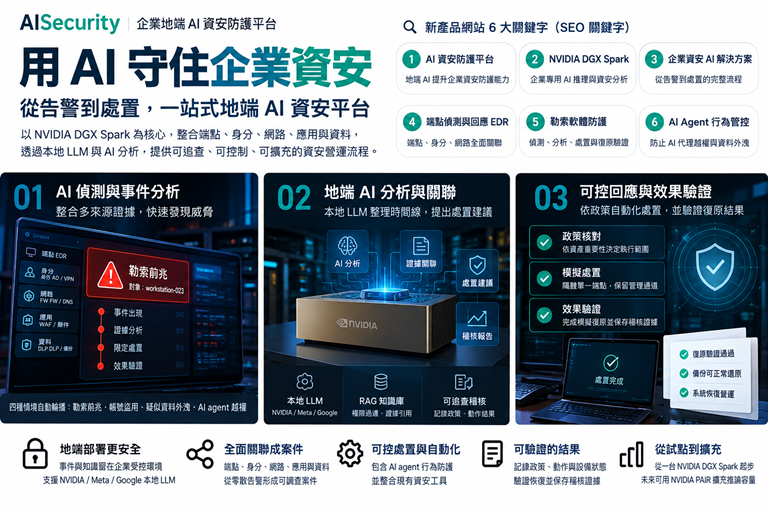
AISecurity 是專為企業打造的 企業 AI 資安平台(Enterprise AI Security Platform),可部署為 地端 AI 資安平台(On-Premise AI Security Platform),結合 AI SOC 資安平台、AI Agent Security、本地 LLM 資安分析、Enterprise RAG 與 NVIDIA DGX Spark,協助企業將端點、身分、網路、應用、資料與 AI Agent 的安全事件整合成可追查、可分析、可控制、可驗證的資安案件。
AISecurity 的核心架構不是單純收集告警,而是將:
Security Event → Evidence Correlation → Local AI Analysis → Policy Control → Controlled Response → Verification → Audit
建立成完整的企業 AI 資安營運流程。
AI SOC 資安平台:從大量告警形成可調查案件
企業現有資安環境通常同時包含 EDR、Active Directory、VPN、Firewall、DNS、WAF、DLP、Backup 與其他安全系統。
AISecurity AI SOC 資安平台可將不同來源的事件集中關聯,協助資安人員了解:
- 發生什麼安全事件
- 涉及哪些帳號與設備
- 哪些證據支持判斷
- 是否存在勒索軟體、帳號盜用、C2、資料外洩或橫向移動風險
- 下一步應取得哪些證據
- 可以採取哪些受控安全措施
產品設計支援將端點、身分、網路、應用與資料事件整理為案件,保留原始事件、時間線、政策、動作與設備狀態。
地端 AI 資安平台:敏感資料留在企業環境
AISecurity 可採用 On-Premise AI Security Platform 架構,將:
- Security Logs
- Incident Data
- Enterprise SOP
- RAG Knowledge Base
- Security Policies
- Local LLM Inference
- AI Investigation
部署在企業受控環境中。
企業不必把所有敏感事件與內部 SOP 傳送至外部公有 AI API。
NVIDIA DGX Spark AI 資安平台
AISecurity 可從一台 NVIDIA DGX Spark 開始建立企業本地 AI Security Appliance。
DGX Spark 採用 NVIDIA Grace Blackwell 架構與 128 GB unified memory,NVIDIA 官方目前將其定位為可在本機建立及執行大型 AI 模型與 autonomous agents 的桌上型 AI 平台。NVIDIA
AISecurity 可利用 NVIDIA DGX Spark 執行:
- Local LLM Cybersecurity
- AI SOC Investigation
- Enterprise RAG
- Threat Correlation
- Security Knowledge Search
- Multilingual Security Analysis
- AI Agent Security
- Policy-Controlled Response
AI Agent Security:保護企業 AI Agent
隨著企業開始大量使用 AI Agent,AI 系統可能具備:
- API 呼叫
- 工具使用
- 文件存取
- 資料庫存取
- 工作流程操作
- 資料匯出
- 企業系統帳號權限
因此 AI Agent 本身也成為新的資安攻擊面。
AISecurity AI Agent Security 可針對以下風險建立防護:
- Prompt Injection
- Unauthorized Tool Call
- Privilege Abuse
- Sensitive Data Export
- Cross-Case Access
- Unknown Tool
- Agent Budget Abuse
- Data Exfiltration
AISecurity Agent Gateway 可在 AI Agent 執行企業工具之前進行:
Trusted Identity → Policy Check → Tool Allowlist → Parameter Validation → Budget Control → Execution → Audit
讓 AI 建議與實際執行權限分離。
本地 LLM 資安分析
AISecurity 的 Local LLM Cybersecurity 可利用企業核准的本地 AI 模型協助:
- 資安事件摘要
- Incident Timeline
- Evidence Correlation
- Security RAG
- Threat Investigation
- SOP Search
- Incident Explanation
- Investigation Recommendation
- Multilingual SOC Analysis
本地 LLM 主要負責閱讀、整理、關聯與解釋;真正的高影響設備變更仍應經過企業安全政策與受控執行流程。
AISecurity 可涵蓋的主要資安場景
勒索軟體防護
分析端點程序、復原機制刪除、誘餌檔案異動與備份事件。
帳號盜用與 Identity Security
分析 AD、VPN、MFA、Login Failure、Privilege Change 與異常身分使用。
資料外洩防護
結合 Firewall、DNS、Proxy、DLP、敏感檔案存取與異常上傳行為。
AI Agent Security
防護 Prompt Injection、Tool Abuse、Privilege Abuse 與 Data Exfiltration。
弱點與供應鏈安全
整合漏洞、SBOM、Container、CI/CD 與資產重要性。
AI SOC Investigation
將不同來源事件集中形成可查證案件。
AISecurity 與傳統資安平台的差異
傳統資安平台多半將不同來源告警分開顯示。
AISecurity 則著重於:
事件關聯 + 本地 AI 分析 + AI SOC + AI Agent Security + Policy-Controlled Response + Verification + Audit
AISecurity 並非要求企業淘汰既有 EDR、Firewall、AD 或 DLP,而是將這些工具產生的證據整合成 AI 可分析的資安案件。
適合的企業與組織
AISecurity 適合:
- 製造業
- 政府機關
- 金融機構
- 醫療機構
- 高科技公司
- SOC Security Operations Center
- 關鍵基礎設施
- Private AI Infrastructure
- Local LLM 環境
- AI Agent 企業應用
建立企業自己的 AI Security Center
從一台 NVIDIA DGX Spark 開始,整合企業現有:
EDR + AD + VPN + Firewall + DNS + DLP + WAF + AI Agent
逐步建立:
Detect → Correlate → Analyze → Control → Respond → Verify → Audit
AISecurity — Enterprise On-Premise AI Security Platform


